Q1:Herokuの性能が気になります……本当に企業システムで使えるの? HerokuはAWS(Amazon Web Services)の米国東リージョン上で稼働しているため、通常のWebアプリケーションと同じように構築してしまうと、地理的な問題からレイテンシ(遅延)が大きくなってしまい、性能が落...

Q1:Herokuの性能が気になります……本当に企業システムで使えるの?
HerokuはAWS(Amazon Web Services)の米国東リージョン上で稼働しているため、通常のWebアプリケーションと同じように構築してしまうと、地理的な問題からレイテンシ(遅延)が大きくなってしまい、性能が落ちてしまいます。
それを回避するために、CDN(コンテンツデリバリネットワーク)とAjaxを活用して、うまくレイテンシを抑えるようにする必要があります。
CDNを活用したコンテンツキャッシュ
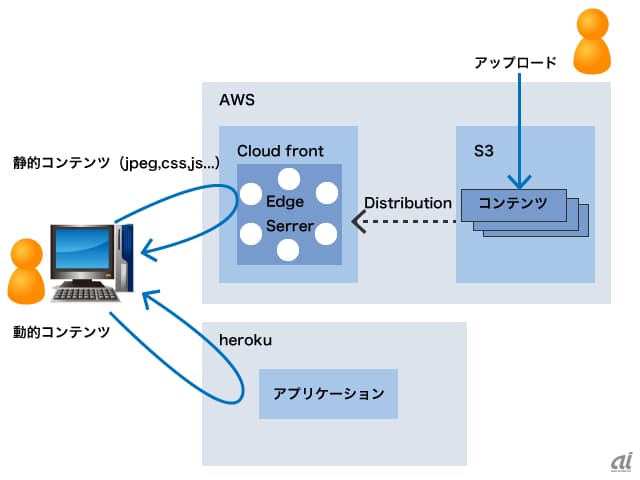
CDNを活用することにより静的なコンテンツを最寄りのエッジサーバから取得できるため、画像データや動画、CSS/JavaScriptなどのファイルを毎回オリジナルサーバ(Heroku)から取得する必要がなくなります。
実際にYahoo! JAPANを例にしてCDNの効果を検証してみると、受信データ量はサイト全体が約200kbyte。この内、画像データやCSS/JavaScriptファイルを除いたHTMLだけのファイルサイズは約30kbyte(註1)となります。CDNを利用して、すべての静的コンテンツをエッジサーバから取得できる場合には、オリジナルサーバから取得するデータは全体の15%弱程度まで抑えることができます。
ただし、気をつけなければならないのは、CDNではオリジナルのデータが変更されてから時間差でキャッシュが更新されるため、削除・更新が頻繁に行われるデータには不向きであることと、キャッシング時間が決まっているためアクセスの少ないデータでは効果が出にくく、全ての静的コンテンツがCDNの恩恵を受けられるわけではないことです。
註1:データ量はhttpwatchを利用して計測
Ajaxを活用したリクエストデータの局所化
CDNは主にダウンロードする静的コンテンツのデータ量の削減を目的としていましたが、特に海外にサーバがあるようなWebアプリケーションの場合には、回線速度等の問題でそれだけでは十分な性能を出せないケースがあります。
Herokuが稼働する米国の場合は、日本国内からのアクセスに限れば実務で困るくらい遅くなることはありません。しかし、他の国での利用も想定したグローバルなシステムの場合、ロケーションによっては回線の実速度が数キロバイト程度まで落ち込んでしまうケースがあります。実際にグローバル展開を行うシステムを構築した際に、こういったレイテンシに伴う性能の問題に苦しめられるケースがありました。
これを回避するには、Ajaxを活用して通信するデータ自体を絞込み、通信コストを削減するとともに、非同期処理を活用して体感的に速度を早くすることが効果的です。
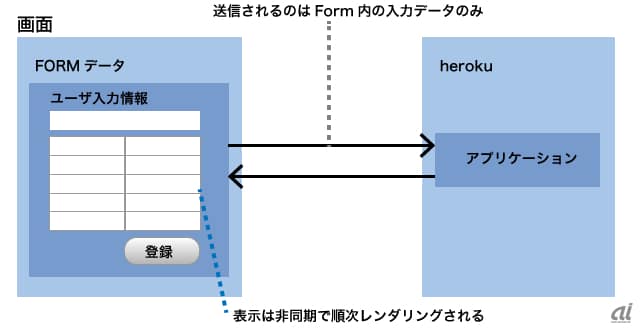
上記のようにすることでHTTPリクエストを画面全体(HTML)ではなく、一部(必要なテキストデータのみ)に抑えることができるので、通信コストを削減できるようになります。
また、データ量の多い画面の場合には非同期で画面の項目がレンダリングされるため、視覚的に早く見せることが可能で、利用しているユーザーの体感速度を早めることができます。
Q2:Heroku上で構築したアプリケーションはForce.comや社内システムとどう連携させるの?
Heroku上のアプリケーションとForce.comを連携させるには、SOAP、RESTでのHTTPをベースとした方法と、ActiveSalesforce(Ruby)、JPA(Java)を利用した方法があります。
ただし、HerokuのHTTP接続には制約があるため、Force.comとの連携にはActibeSalesforceとJPAを利用する方法をお奨めします。
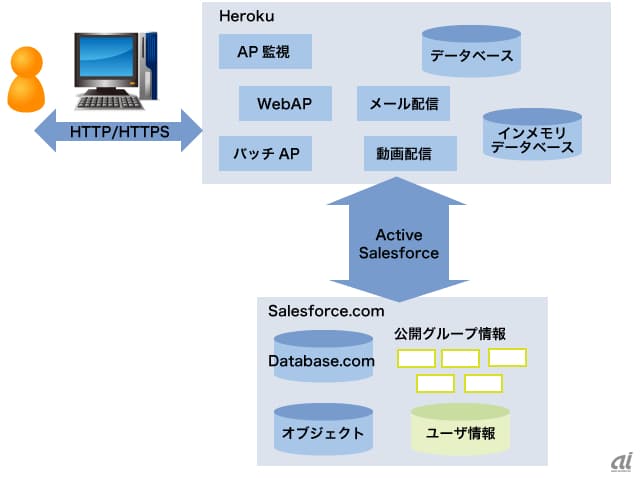 社内システムと連携させる場合にもSOAP、RESTを利用した連携が可能ですが、HerokuのHTTPの接続制限から、まとまったデータの連携についてはHeroku PostgresやAWSのAmazon RDSといったDatabase as a Service(以下DaaS)を利用したデータベースでの連携を行います。
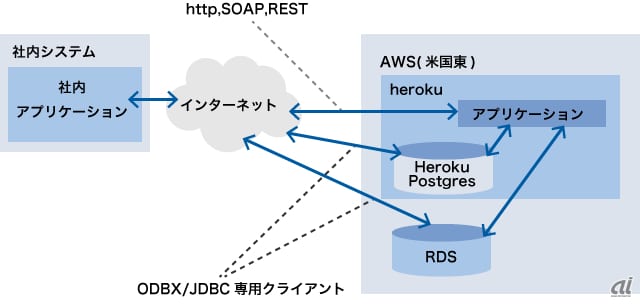 余談になりますが、Heroku PostgresとAmazon RDSのどちらを使った方が良いのかといった質問を受けることがあります。自動バックアップ、メンテナンスフリー、接続の暗号化(SSL)と、双方が持つ機能にはあまり差が無いので判断が難しいところだと思います。
ただ、格納できるデータのサイズは、Heroku Postgresが2TBなのに対してAmazon RDSは1TBという大きさの違いがあります。また、RDSはリードレプリカが利用できるため、他のシステムへ読み込み専用のデータベースを提供できるなど、機能面でも若干異なっています。 基本的にはHeroku Postgresの使用を前提として、外部システムや他のAWSとの連携要件次第で、Amazon RDSを選択するのが良いと思います。
Q3:Herokuを使った場合にセキュリティが心配なのですが…
Herokuはインターネットを利用して既存システムと連携させる必要があるため、ハッキングなどのセキュリティ面が気になると思います。実際、Herokuに限らず、パブリッククラウドを導入するケースではセキュリティに関する承認に多くの時間を費やすことが多く、重大な関心事だと感じています。
今回は、その中でも実際の導入時に問題となりやすい認証とデータ漏洩という2つの観点からセキュアなシステムを構築する上でのポイントを解説します。
認証
不特定多数のユーザーのみを対象としたWebシステムやFacebookなどのソーシャル系の専用アプリケーションの場合には、OpenIDやOAuthを利用することが多いため、独自で認証を考える必要はありません。
しかし、社員や顧客などの限られたユーザーに限定して提供したいようなWebシステムの場合には認証処理が必須となります。その際、社内で管理されているユーザー情報を基にして認証しますが、それらの情報は個人情報を含むため、単にクラウド上に移管させるだけではリスクが高くなってしまいます。
このようにオンプレミスとクラウドを連携させてIDを管理する必要があるときは、SAMLやSWT(Simple Web Token)に対応したFederation Serverを導入し、安全に認証と属性(ユーザー情報)を連携させることで、ある程度リスクを回避することができるようになります。
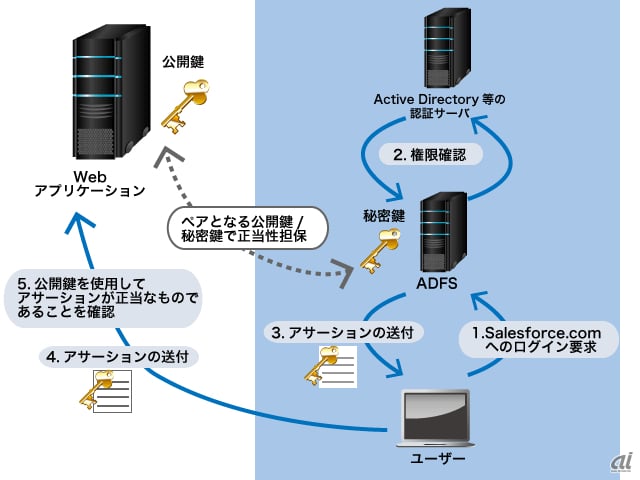
SAMLやSWTを利用して連携することで、必要な属性のみが連携されるため、Heorku上で構築したアプリケーションでは個別にユーザー情報を管理する必要がありません。
ただし、上記の構成では社内のID管理(LDAP等)に登録されたユーザーしか使用できません。これに加えて、社外のユーザーにもインターネット経由でアプリケーションを提供する場合には、社内のID管理に利用ユーザー全員を登録した上で、Federation ServerをDMZなどのインターネットからアクセス可能な場所に配置しなければなりません。
IDを管理していない社外ユーザーも対象としたい場合やFederation ServerをDMZ上に配置したくない場合には、Microsoft が提供しているMicrosoft Azure Appfabric Access Control(ACS)を組み合わせることで、既製のIdP(アイデンティティプロバイダ)やクライアント独自のFederaion Server(インターネットアクセスが可能な場合のみ)に登録しているユーザーとの連携を簡単に実現できます。
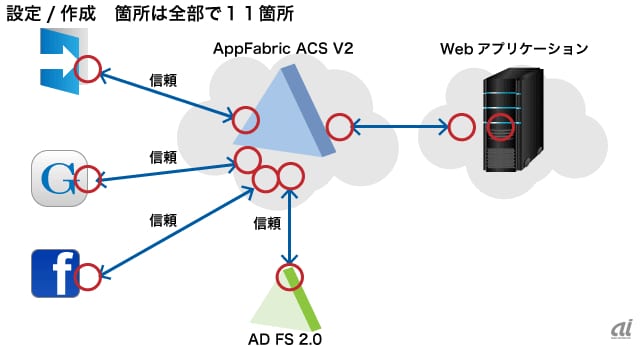
ACSを併用することで、社内でID管理されているユーザーのほか、不特定多数ではない、他のソーシャルサービスに登録されているユーザーにもID管理無しにWebアプリケーションを提供することが可能となります。
データ漏洩
Herokuではアプリケーションもデータベースもクラウド上に配備されるため、データの漏洩に対する配慮が必要となります。特に既存システムの社内情報と連携させる場合には、セキュリティ管理は重要な課題として対策しなければなりません。
データ漏洩を防ぐには、通信の暗号化とデータの分散配置という2つのアプローチから考える必要があります。
Herokuでの通信の暗号化はSSLを使うことが前提となります。Q2の構成でSOAP、RESTで連携させる場合にはHTTPSを利用し、DaaSであるHeroku Postgres、Amazon RDSではSSLサポートがされている(5月17日時点ではMySQLのみ)ので、クライアント接続、ODBC/JDBC接続時にSSLで接続することで通信の暗号化が可能です。
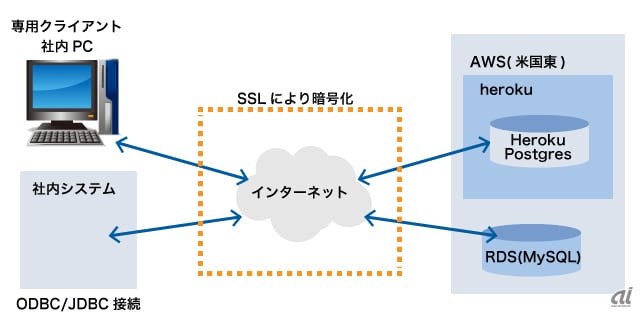 データの分散配置とは、コードと値を別々のデータストアに格納するようにデータ設計を行うことです。例えば社員情報の場合には、データベース上には社員番号でデータを保持させ、HerokuのaddonであるMemchached(分散キャッシュ)やMogoDB(KVS)に社員マスタを保持しておいて、1つのデータストアに関連も含めたすべてのデータを持たせないようにします。また、そもそもの設計としてマスタ関連は最低限必要なもののみを持たせるようにすることも大切です。
最新ニュース
はてなブックマーク - 新着エントリー - 総合 新着エントリー
- 捕獲後に山に放したツキノワグマ、再び公園付近に戻り駆除される…神奈川・秦野市「地域への執着が強い」

 2026年10月31日 に AM 10:07 に
【読売新聞】 神奈川県秦野市は31日、市街地近くの観光名所「弘法山公園」の山林でツキノワグマ1頭を捕獲し、安楽死させたと発表した。10月11日以降、付近に相次いで出没していた個体で、市は19日に捕獲した後、県の保護管理指針に基づき丹
- ガリガリだった頃、ジム行ってマシンしてたらマッチョマンが「独特の体臭が出てるからアルギニン飲むとええで」って教えてくれたことに感謝してる2026年10月31日 に AM 8:35 に
Q @obake999taro ガリガリだった頃、開きなおってジム行って、マシンしてたら、マッチョマンに話しかけられて「君はちょっと臭いがきついから、アルギニンとか飲むとええで」って教えてくれたの圧倒的に感謝しかない😊 2026-10-31 01:11:44 Q @obake999taro なんかボディビル界隈で当たり前なのかは知らんけど、タンパク...
- 偽コンサルの一生 - 孤独な弧度法2026年10月31日 に AM 8:31 に
こんにちは。 社会人歴10年未満にして、早くも転職回数3回のジョブホッパーです。 最近まで2年ほど(実態はそれ未満なんですが)コンサルタントをやっておりました。 当然、2年程度でコンサルタントとしての所作やスキルが身につくはずもなく、立派な『偽コンサル』が転職市場へと放たれたわけです! 今日は、そんな偽コン...
- タッチに対応した新しいMacBook Proに思うこと - Karagana Park2026年10月31日 に AM 8:27 に
はじめに まず前提として、筆者はMacのディスプレイにタッチ操作(Multi-Touch)を導入することを以前から極めて否定的に見てきた。その理由は以下の通り。 Macの画面を指で触ろうとすると手をあげる必要があるため、使っているうちにすぐに疲労感がでてしまうこと Mac(macOS)は、ポインティングデバイスであるマウス...
- GMO不正侵入、システム脆弱性を2年前に把握 子会社指摘も対策後手 - 日本経済新聞2026年10月31日 に AM 8:05 に
GMOインターネットグループのサービスが不正アクセスを受けた問題で、子会社のセキュリティー企業が2024年4月にシステムの欠陥(脆弱性)を指摘していたことがGMO幹部への取材でわかった。システムの抜本的な見直しを求めたものの十分な対応がなされずに被害を招いた。脆弱性を指摘したのは、子会社のGMOサイバーセキュ...
- 【重要】GMOトラスト・ログインにおけるお客様情報の漏えいに関するお詫びとお知らせ(第三報)2026年10月31日 に AM 7:54 に
2026年9月16日(水)の第一報、10月7日(水)の第二報でお知らせいたしました、GMOトラスト・ログインにおけるお客様情報の漏えいについて、調査結果をご報告いたします。 GMOトラスト・ログインにおいて、当社の設定の不備により、お客様からお預かりしていた情報を含むファイルが、長期間にわたり外部から取得できる状態と...
- 「GMOに通報を無視された」事件14日前から動いてたアカウントの動きまとめ2026年10月31日 に AM 7:49 に
英語で海外のエンジニアと自動売買のトレーダーを急募。10/7 は「シニアソフトウェアエンジニア」「ブロックチェーンエンジニア」を時給 80〜100 ドル・世界中リモートで。10/8 は「自分の取引所口座に専用のサブアカウントを作って少額を入れ、VPS で自動売買を動かしてほしい。結果が出たら資金を大きく増やし、管理費...
- OpenAI アルトマンCEO「PCに大量のRAMを搭載するのは問題」と発言。ローカルAIより「クラウドで24時間活用すべき」との考え語る | テクノエッジ TechnoEdge2026年10月31日 に AM 7:41 に
ガジェット全般、サイエンス、宇宙、音楽、モータースポーツetc... 電気・ネットワーク技術者。実績媒体Engadget日本版, Autoblog日本版, Forbes JAPAN他 OpenAIのサム・アルトマンCEOは、米決済大手Stripeの共同創業者ジョン・コリソン氏のポッドキャスト番組に出演した際に「個人のPCに大量のDRAMを保有させることには...